区块链客户身份信息怎么存怎么管,干了八年合规的一手经验
搞了八年反洗钱合规,经手过十几个区块链项目,客户身份信息这块真的是个老大难。去中心化意味着没有单一主体兜底,可监管又要求你"认识你的客户"。链上数据不可篡改、全局可见,但身份证、人脸、银行流水这些敏感信息根本不能明文上链。这中间的矛盾我见得多了,今天把踩过的坑和落地的办法捋一捋。
最纠结的是存储架构。早期有团队把用户实名信息直接哈希上链,审计一来就傻眼了——哈希值虽然不可逆,但攻击者拿到足够多对照样本,撞库就破了。后来我们改成链下加密存储加链上锚定摘要的方案,原始数据放在机构自己的加密数据库里,只有SHA-256摘要写入联盟链,既满足不可篡改的审计要求区块链客户身份信息怎么存怎么管,干了八年合规的一手经验,又守住了隐私底线。
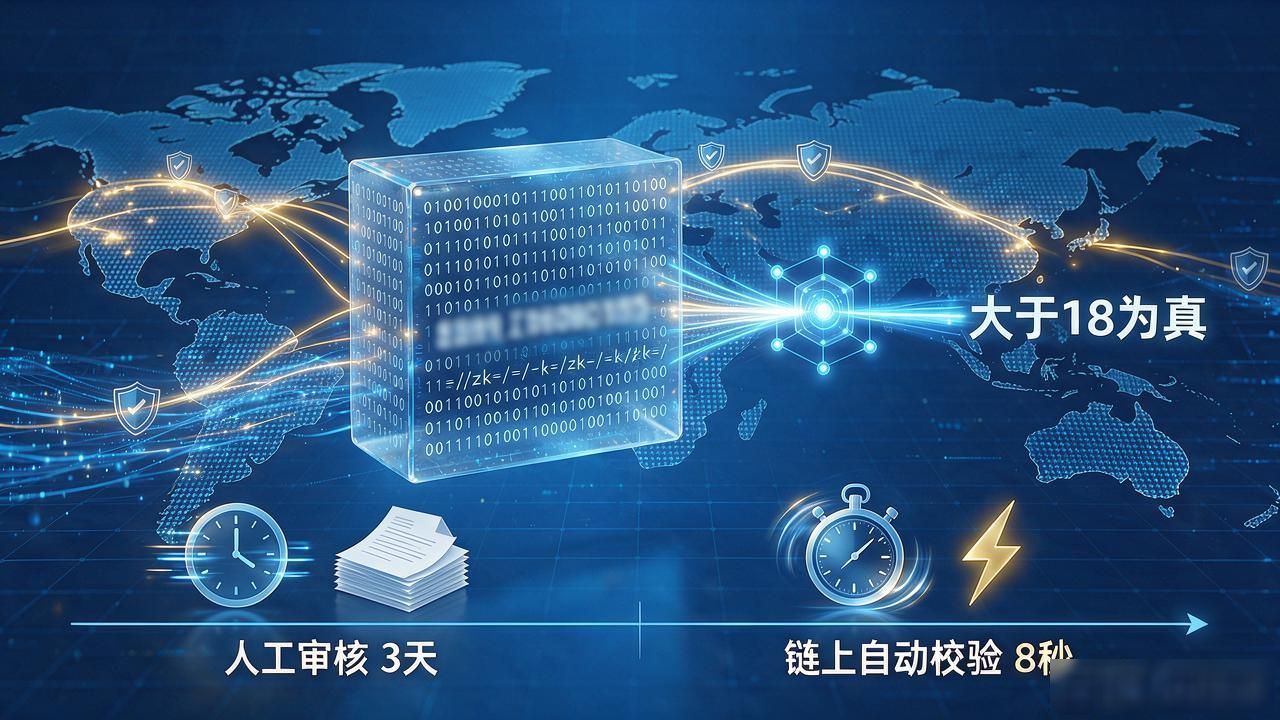
验证环节我推荐用零知识证明替代"提交原件"。用户要证明年满18岁,不必把出生日期交出去区块链客户身份信息,通过zk-SNARK让验证方确认"大于18"为真,具体几几年生的只有自己知道。我们在一个跨境支付项目里落地过,把KYC验证从人工审核3天压缩到链上自动校验8秒,合规成本和客户体验全赢了。
最容易被忽视的是主体变更的衔接。项目方换团队、钱包迁移、监管更新,身份数据的权属和迁移流程没事先写进智能合约条款,后面扯起来就是一笔糊涂账。我见过一个项目因没约定数据归属,换供应商时身份库直接丢了,重新做KYC花了四个月。你做区块链项目时,身份信息的主体权责是怎么划的?